
Fuite de données à la CTS de Strasbourg : 230 000 comptes clients touchés, ce qu'il faut savoir
La CTS a annoncé le 28 octobre 2026 le vol de données de 230 000 comptes clients. Mots de passe et données bancaires épargnés.
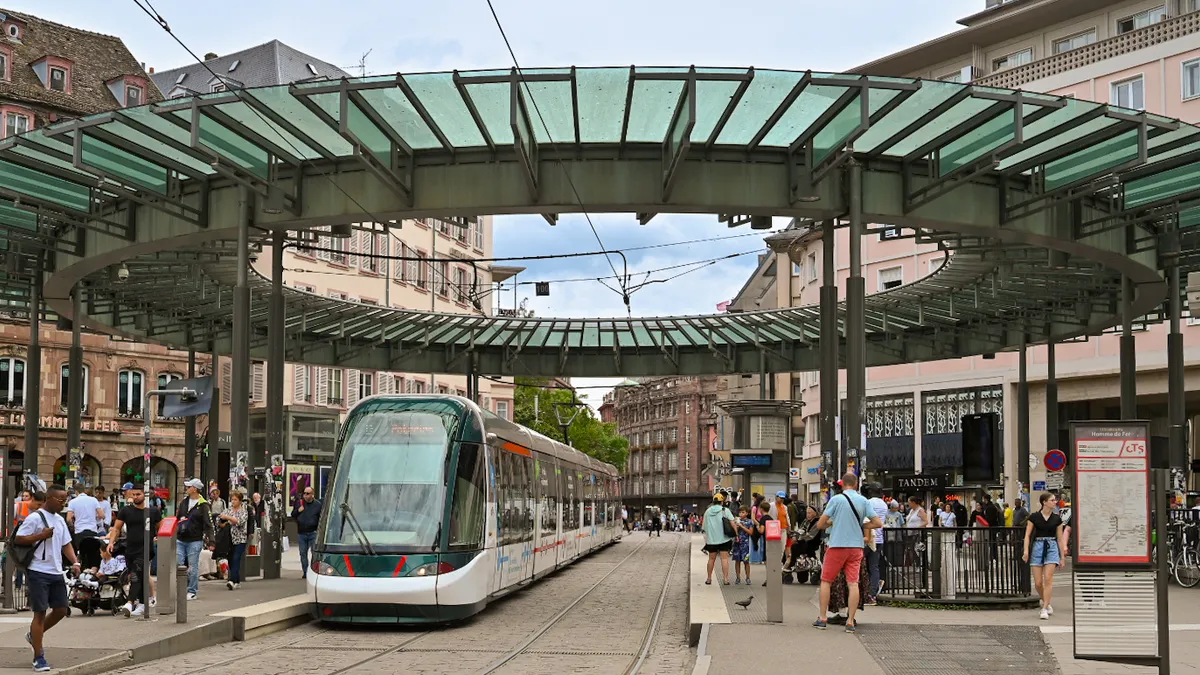
L’essentiel : La Compagnie des transports strasbourgeois (CTS), qui exploite le tram et les bus de Strasbourg, a été victime d’un vol de données. Elle l’a annoncé le mercredi 28 octobre 2026. Environ 230 000 comptes clients sont concernés : noms, dates de naissance, adresses postales et identifiants de compte. Les mots de passe et les coordonnées bancaires n’ont pas été dérobés, selon la CTS.
Que s’est-il passé ?
Selon Clubic, l’attaque a eu lieu dans la nuit du dimanche 18 au lundi 19 octobre. La CTS dit avoir repéré « une activité anormale, caractérisée par une sollicitation particulièrement élevée de sa base de données ».
Dans son communiqué, cité par Pokaa, la compagnie parle d’une « utilisation illicite de son site internet ». Son directeur, Emmanuel Auneau, a précisé à Clubic que les pirates avaient « utilisé une API pour voler des données ». Une API est une interface qui permet à des logiciels de dialoguer avec le site. Les pirates n’ont donc pas pénétré tout le système informatique. « Nos serveurs ne sont pas altérés », assure-t-il.
« Dès que l’incident a été identifié, l’exfiltration a été stoppée et la sécurité autour du site a été intensifiée », indique la CTS, citée par franceinfo. La faille a depuis été corrigée, selon Clubic.
Quelles données ont été volées ?
Les 230 000 comptes représentent près de 40 % des comptes clients de la CTS, d’après Clubic. Le chiffre porte sur des comptes, pas sur des personnes.
| Données | Concernées ? |
|---|---|
| Nom et prénom | Oui |
| Date de naissance | Oui |
| Adresse postale | Oui |
| Identifiant du compte client (dont l’identifiant Badgéo) | Oui |
| Mots de passe | Non, selon la CTS |
| Coordonnées bancaires | Non, selon la CTS |
Sources : communiqué de la CTS, cité par Pokaa, Clubic et franceinfo.
On ne sait pas si ces données ont été revendues ou publiées, note Clubic.
Quels sont les risques pour les clients ?
Le principal risque est l’hameçonnage (phishing). Comme ils connaissent le nom, l’adresse et la date de naissance des clients, les escrocs peuvent écrire des messages très crédibles. Clubic cite par exemple de faux courriels sur un abonnement Badgéo, une régularisation ou un remboursement. Ces messages peuvent chercher à obtenir de l’argent ou des coordonnées bancaires.
Emmanuel Auneau se veut rassurant : « Je suis vraiment désolé pour nos clients mais ils risquent au pire d’être importunés par des mails indésirables », a-t-il déclaré à Clubic.
Que faire si vous êtes client de la CTS ?
Les clients concernés ont reçu un courriel de la CTS. Voici les précautions recommandées par la compagnie et par les médias qui ont relayé l’information :
- se méfier de tout courriel, même s’il semble venir de la CTS ;
- ne pas cliquer sur les liens d’un message suspect ;
- ne jamais communiquer de coordonnées bancaires par courriel : la CTS dit ne jamais en demander de cette façon ;
- en cas de doute, contacter la CTS par le formulaire de son site ou se rendre à son agence commerciale temporaire de la gare centrale, selon Pokaa.
Quelles suites pour la CTS ?
La CTS a signalé la fuite à la Commission nationale de l’informatique et des libertés (CNIL), comme l’exige le règlement européen sur la protection des données. Elle annonce aussi une plainte auprès du tribunal de Strasbourg, selon ICI Alsace, cité par franceinfo.
Ce n’est pas le premier incident pour la compagnie. Il y a deux ans, des comptes clients avaient déjà été consultés frauduleusement, mais à une échelle bien plus réduite, rappelle Clubic.
Cet article a été préparé avec l'aide d'outils d'IA à partir des sources citées ci-dessus, puis relu par notre rédaction avant publication. Lire notre charte éditoriale